Avec la génaralisation de l’IA les attaques et hack de site se sont multipliées (surtout l’été dernier). Les fuites PHP ont bien aidées les hackeurs. Comme d’autres hébergeurs, O2Switch a mit à disposition un service antivirus efficace : ImunifyAV+.
ImunifyAV+ est un antivirus et nettoyeur de malwares de CloudLinux
ImunifyAV+ est la version payante de l’antivirus et nettoyeur de malwares de CloudLinux pour serveurs Linux et hébergements web, il ajoute le nettoyage en un clic et la réparation de fichiers infectés à la détection assurée par ImunifyAV. Notez bien qu’il s’agit d’une solution pour les hébergeurs, pas pour les sites même comme WordPress, cette différence à noter. Ne cherchez pas d’extension ImunifyAV sur le répertoire WordPress.
ImunifyAV+ : un antivirus et nettoyeur de malware très efficace
L’outil Imunify ImunifyAV+ est un puissant logiciel antivirus et un nettoyeur de malware dédié aux hébergeurs sous Linux.
L’outil permet de faire un scan de tous les fichiers de l’hébergement, afin de détecter les potentiels fichiers malveillants. L’outil est également capable de supprimer les fichiers malveillants ou de tenter de réparer les fichiers infectés. Il agit au niveau le plus haut de l’hébergement et dans le/les dosssier(s) où sont installés les sites comme WordPress.
Les fonctionnalités principales d’ImunifyAV+
- Détection avancée : repère les fichiers malveillants (web-shells, backdoors, virus, scripts d’hameçonnage, outils de piratage), y compris du code obfusqué.
- Nettoyage et réparation : supprime les fichiers purement malveillants et tente de nettoyer ou réparer les fichiers légitimes infectés, avec possibilité de restaurer en cas de faux positif.
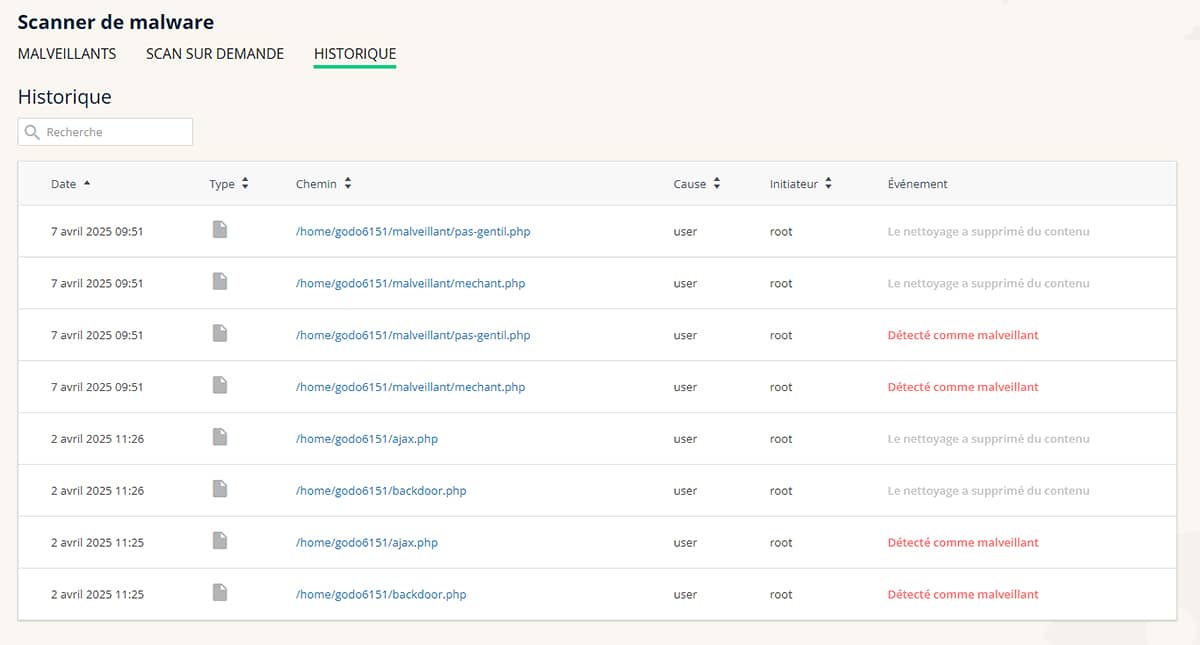
- Planification et alertes : permet de programmer des analyses (quotidiennes ou hebdomadaires), de consulter l’historique et de recevoir des alertes si un domaine figure sur une liste noire publique.
- Intégration aux panneaux d’hébergement : s’intègre notamment à cPanel, Plex et DirectAdmin et à l’interface d’hébergeurs comme O2Switch.
- Une version standalone existe pour s’intégrer à des environnement hétérogènes.
O2Switch met à disposition ImunifyAV+ dans ses offres
Tous les hébergeurs ne proposent pas cet outil dans leurs offres car ils n’utilisent pas de panneaux de gestion comme cPanel ou Plex. O2Switch utilise cPanel (de loin le meilleur panneau de gestion pour hébergement) et ajoute régulièrement des outils, fonctions ou services. Un must sur le marché.
Lancer un scan antivirus d’ImunifyAV+ chez O2Switch
Pour lancer un scan antivirus de votre hébergement chez O2Switch, rendez-vous dans la section « Sécurité », cliquez sur Imunify. Ensuite, il suffit de clquer sur le bouton « Débuter le scan ».
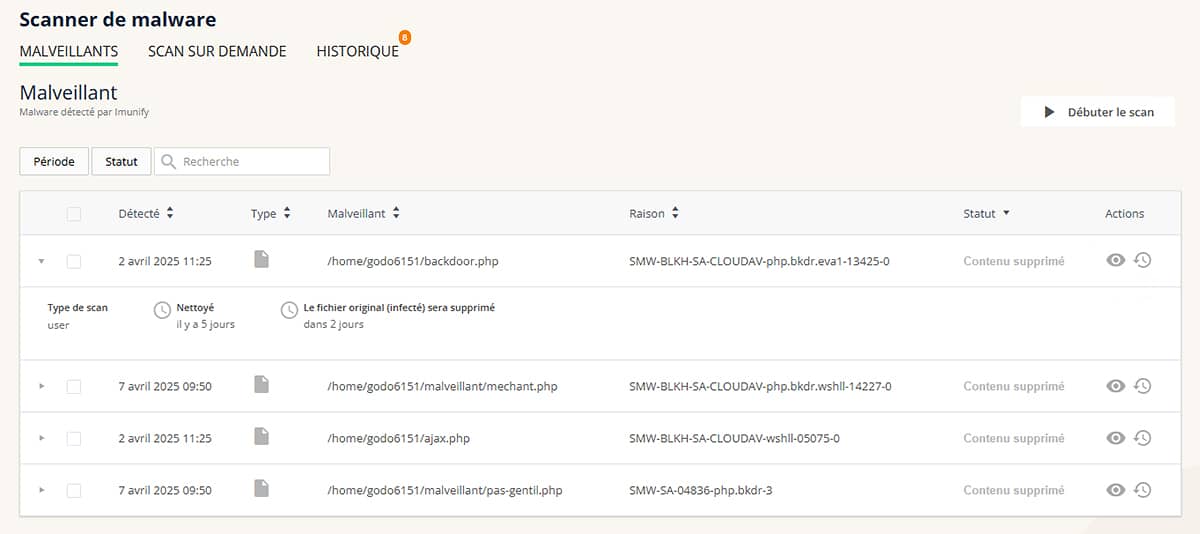
L’analyse va passer en revue tous les fichiers de l’hébergement. Cela peut prendre du temps selon votre installation, potentiellement quelques heures. La durée du scan va dépendre :
- du nombre de fichiers présent sur votre hébergement. Attention aux dossiers de cache qui peuvent contenir des milliers de fichiers et ralentir fortement la vitesse de l’analyse.
- de la taille des fichiers.
Le résultat de l’analyse s’affiche dans le tableau récapitulatif. La liste des fichiers malveillants trouvés sera affiché. Pour chaque fichiers malveillant, ImunifyAV+ va :
- Soit supprimer le fichier, s’il s’agit d’un fichier qui est purement malveillant.
- Soit corriger le fichier, s’il s’agit d’un fichier légitime qui a été infecté. Il est remplacé par sa source dans le cas de WordPress par exemple.
En cas de faux positifs, Une icône de rétroversion est disponible pour restaurer le fichier et revenir en arrière sur l’opération effectuée par ImunifyAV+. Les fichiers modifiés par l’antivirus sont conservés en sauvegarde pendant 7 jours.
Lorsqu’un fichier est corrigé, il est possible de cliquer sur l’icône d’œil pour ouvrir le fichier et vérifier manuellement que la correction a bien été réalisée.
Les différences avec les offres disponibles de la solution ImunifyAV
- ImunifyAV (gratuit) : analyse et liste uniquement les fichiers malveillants, sans outil intégré de nettoyage automatique.
- ImunifyAV+ : ajoute le nettoyage (manuel ou automatique), la planification et la gestion des fichiers infectés.
- Imunify360 : ajoute une protection préventive complète (pare-feu applicatif WAF, Proactive Defense, anti-bot/DoS, Hardened PHP, KernelCare).
Sources : O2Switch, Imunify360, version autonome, korben.info.