Notre CMS subit cette année des vagues d’attaques encore plus fréquentes. ce n’est plus seulement les comptes admin qui sont ciblés, c’est toute l’infrastructure associée.
Pourquoi on attaque votre site WordPress ?
On me demanque souvent : Pourquoi « ils » attaquent mon site ? La réponseest simple : c’est pour le spam (et accessoirement le SEO). Votre site représente un nom de domaine reconnu comme « vérifié » auprès des serveurs SMTP (certificats SPF, DKIM et DMARC y participent). Les spammeurs utilisent cette légitimité pour envoyer leurs campagnes de spam.
Comment on attaque votre site WordPress ?
Le plus souvent cela consite à trouver les sites « mal installés » :
- Compte admin avec identifiant « admin » ou « administrator« .
- Mot de passe simple ou phrase mnémotechnique trop facile à décoder.
- Plus rare : le préfixe de la base de données est « wp_« .
- Aucune extension de sécurité active.
- Et bien sûr les extensions payantes « trouvées » sur le web.
Consultez -> cet article <- très complet et mis à jour, sur ce problème de sécurisation de WordPress sur WP Formation.
L’infrastucture autour de WordPress de plus en plus ciblée
Effectuant l’infogérance de plus de 140 sites WordPress je vois, via les notifications qui remontent depuis WordFence) de très nombreuses attaques massives, certains sites sont attaqués 3 à 4 fois par jour. Mais ce plus aussi simple, pour certaines des dernières attaques, les hackers sont passés via FTP avec des comptes FTP indésirables créés depuis les cPanel. Le fait de supprimer ces comptes et de renforcer les mots de passe des comptes hébergeurs calme les attaques.
Les mots de passe de compte et FTP sont à renforcer
J’ai encore quelques comptes avec des mots de passe du type « $>3dDukJe) » 9 à 10 caractères et chiffres, ce n’est plus suffisant.
Il faut passer sur des mots de passe de 20 à 25 caractères comme ceci : mr8D_mD,?x[hDj>0[ZF):?6Rn
Installations simple ou complexe de fichiers indésirables : tout ou presque y passe…
Voici la liste de ce que j’ai trouvé sur cet exemple très récent :
- Un compte FTP non demandé
- Un extension du hack (le nom change aléatoirement) ici c’est : drift-archiver-box (supprimée)
Fichiers du hack :
- En racine WP :
– Un fichier indésirable : __HB__ (vide)
– 2 fichiers infectés :
– Le fichier .htaccess (avec des règles d’auto_prepend_file pour 4 versions de PHP)
– Le fichier wordfence-waf.php (avec une règle d’auto_prepend_file pour un fichier du hack) - Un dossier dans wp-content : .sc_d2000ad6
- Des fichiers dans wp-content :
– .81c54fc8.php
– .sc_3470ea73
– .wp-object-cache-23e7e839.dat
– .wp-object-cache-23e7e839.dat.lkg
– 81c54fc8.php
– 36385f59.zip (fichier de l’extension drift-archiver-box)
– db.php
– feb4381c.php - Un fichier infecté : advanced-cache.php
Dans les thèmes (wp-content/themes/) un fichier du thème actif impacté : functions.php (environ 1400 lignes)
J’ai trouvé une copie du fichier 36385f59.zip (fichier de l’extension drift-archiver-box) dans le mois en cours (2026/09/), je l’ai supprimée.
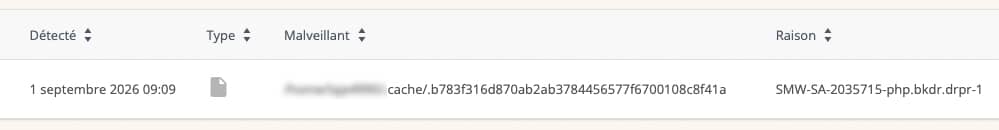
En effectuant une analyse antivirus avec Imunify AV+ (chez O2Switch) j’ai découvert des fichiers indésirables dans 2 dossiers en racine (root) de l’hébergement, un exemple ci-dessous :
Le site étant inacessible j’ai écrasé les fichiers WordPress : remplacements des dossiers wp-admin + wp-includes + tous les fichiers php de base.
Pour éviter toute infection possible dans le dossier (wp-content/plugins/) des extensions j’ai remplacé tous les dossiers des extensions par des versions fraîchement téléchargées (27 extensions).
Une fois le compte FTP supprimé, les mots de passes de mon compte TP et du compte hébergeur changés, plus de trace de hack et le site est redevenu acessible en ligne.
O2Switch et la protection de votre site WordPress
Si vous hébergez votre site chez O2Switch vous disposez de 3 outils pour renforcer la protection et la dtection des indésirables : WP Tiger, Tiger Protect et Imunify AV+.
- WP Tiger : boîte à outils dédiée à WordPress avec une section pour le sécuriserr (règles de bases installées dans le fichier .htaccess)
- Tiger Protect : WAF paramétrable avec de nombreux réglages (il s’ajoute à votre extension de sécurité, à utiliser avec prudence)
- Imunify AV+ : antivirus global, il agit sur l’ensemble de l’hébergement, dossier du/des site(s) WordPress plus tout ce qui est en root.
Sources : WPFormation, WP Tiger, Tiger Protect, Imunify AV+.